30 секунд
Исследователи ESET обнаружили 11 старых уязвимых Linux-загрузчиков shim, которым Secure Boot продолжала доверять. По сообщению Ars Technica от 14 июля, их можно было использовать и против Windows для обхода проверки загрузки. Microsoft отозвала доверие к этим компонентам в июньских обновлениях. Защита зависит от получения отзыва: сам возраст файла или истечение сертификата не делают его недопустимым автоматически.
Подробнее
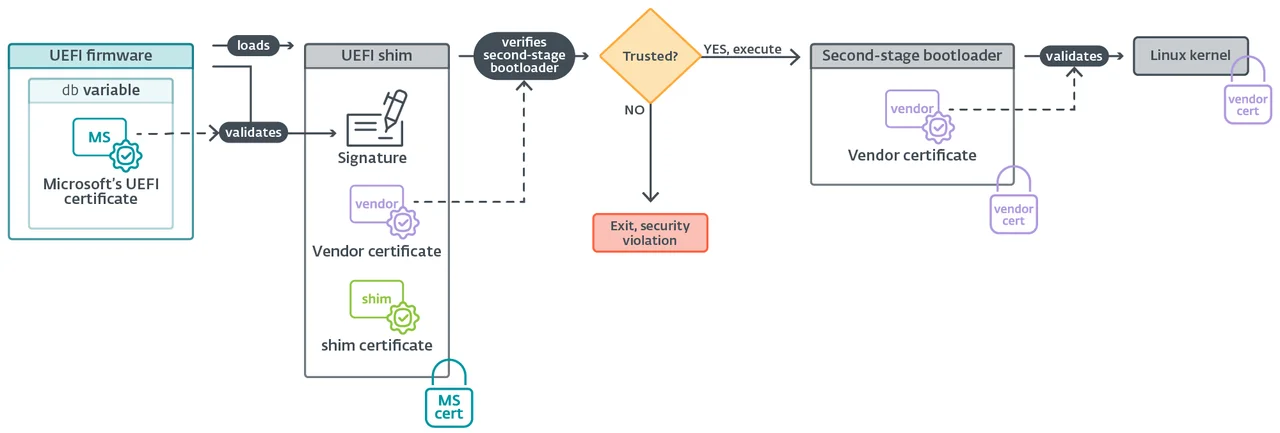
Исследователь ESET Мартин Смолар обнаружил 11 уязвимых shim — промежуточных загрузчиков, используемых в цепочке запуска Linux. Они сохраняли доверие Secure Boot, хотя недостатки были известны ранее. По описанию Ars Technica, среди компонентов был экземпляр 2013 года. Доверенная подпись позволяла включить старый уязвимый файл в цепочку запуска.
Проблема затрагивала не только Linux: подходящий shim можно было использовать и на Windows-машине. Уязвимость в доверенном звене открывала путь к выполнению кода до запуска операционной системы. Это не означает автоматическое удалённое заражение любого компьютера: условия установки вредоносного загрузчика остаются отдельной частью атаки.
Ars сообщило, что июньские обновления Microsoft отозвали доверие к 11 компонентам. Поэтому Windows с соответствующими обновлениями защищена от описанных shim. Для Linux состояние зависит от обновлений конкретного дистрибутива. Исправить новую версию компонента и запретить использование старой — разные действия, оба важны для загрузочной цепочки.
Что это значит
Подпись не заменяет актуальный список доверия
Случай ESET с 11 shim касается сохранённого разрешения на запуск: Secure Boot проверяет доверие к компоненту, но старая подпись сама по себе не сообщает, что в нём позже нашли уязвимость. Пока отзыв не применён, известный проблемный файл может оставаться допустимым звеном.
Июньский отзыв Microsoft закрывает именно этот набор компонентов на обновлённых Windows. Он не доказывает отсутствие других слабых звеньев и не определяет состояние каждого Linux-дистрибутива. Поэтому название технологии и фактическое получение обновления нельзя считать взаимозаменяемыми условиями защиты.