30 секунд
По данным BleepingComputer, фишинговая кампания маскируется под собеседования известных брендов и нацелена на маркетологов. Письма ведут через легитимные платформы к поддельному календарю, где предлагают войти в Google. Появляющееся окно авторизации нарисовано внутри самой страницы средствами HTML и CSS. Использование названий рекрутеров и знакомых сервисов усиливает видимость доверия, но не доказывает, что эти сервисы были взломаны.
Подробнее
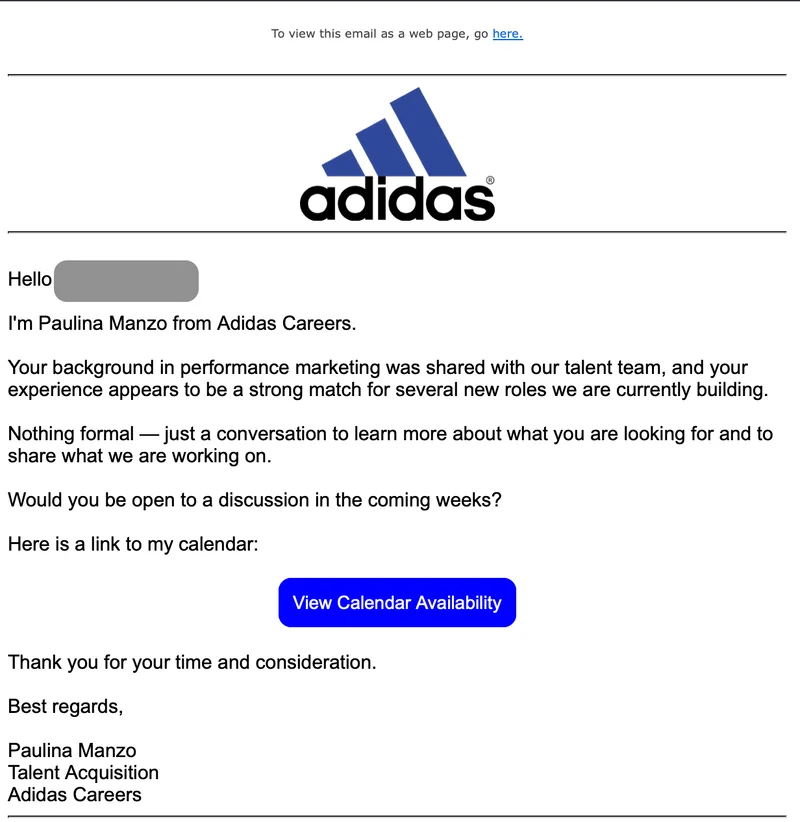
BleepingComputer сообщило о кампании, которая выдаёт себя за приглашения на собеседование более чем от 30 известных брендов. Её цель — данные аккаунтов Google у специалистов по маркетингу. Для убедительности используются имена и фотографии настоящих рекрутеров, а письма и переходы задействуют легитимные облачные сервисы.
Исследователь Уилл Томас из Team Cymru описал вложенные перенаправления: ссылка проходит через инфраструктуру, связанную с Salesforce Marketing Cloud, и сервис Wise Agent, прежде чем открыть фишинговую страницу. В рассмотренном примере жертве предлагают назначить встречу, затем продолжить через Google. Видимость обычной деловой процедуры сохраняется до формы входа.
Форма имитирует отдельное окно браузера, но фактически является HTML- и CSS-элементом внутри вредоносной страницы. Такой приём называют browser-in-the-browser. Издание подчёркивает, что способ получения доступа к легитимным платформам неизвестен: злоупотребление ими само по себе не означает компрометации соответствующих сервисов.
Что это значит
Окно внутри страницы меняет границу доверия
В описанной BleepingComputer фишинговой кампании приглашение на собеседование служит входом в знакомое действие: выбрать время и подтвердить аккаунт. Поддельный Google-вход появляется уже после нескольких переходов, поэтому связь между первоначальным отправителем и местом ввода данных становится менее заметной.
При browser-in-the-browser оформление отдельного окна остаётся частью чужой страницы. Именно эта подмена важнее одного логотипа или имени рекрутера. При этом цепочка через известные сервисы показывает способ маскировки перехода, а не установленный факт взлома каждого участника цепочки.