30 секунд
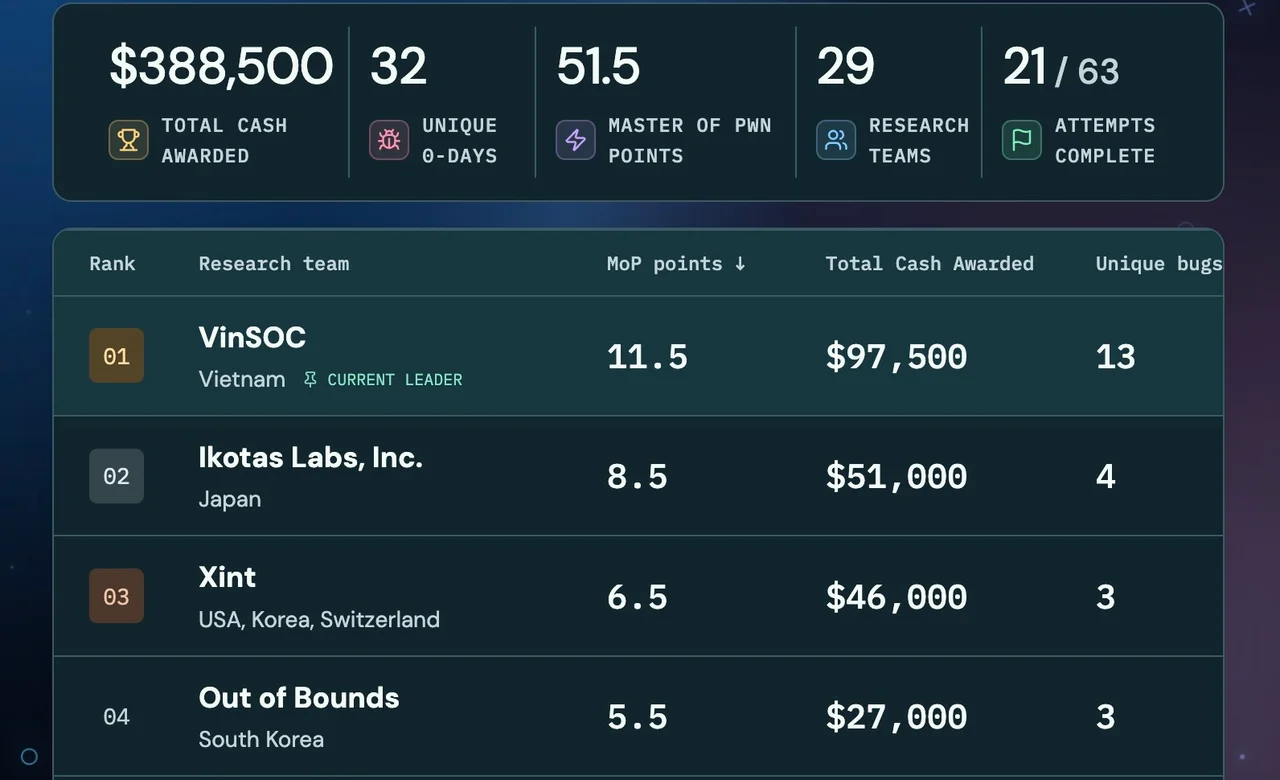
В первый день Pwn2Own Ireland 2026 участники получили $388 500 за демонстрации 32 уязвимостей нулевого дня, сообщило BleepingComputer. Среди целей были смартфоны, устройства умного дома, принтеры и инфраструктура ИИ. Некоторые ошибки в отдельных попытках уже были известны производителям. Итоги конкурса показывают успешные демонстрации в его условиях; они сами по себе не доказывают, что этими уязвимостями пользовались в реальных атаках.
Подробнее
BleepingComputer подвело итоги первого дня Pwn2Own Ireland 2026 в материале от 6 октября. Общая сумма наград составила $388 500, а число указанных уязвимостей нулевого дня — 32. Издание отдельно предупреждает: часть ошибок в отдельных конкурсных попытках уже была известна поставщикам.
Среди приведённых результатов — цепочка из семи уязвимостей против Philips Hue Bridge Pro и цепочка из пяти против Oracle Autonomous AI Database. Каждая из этих демонстраций принесла команде VinSOC по $40 000. В конкурсе также участвовали смартфоны, принтеры и другие устройства.
Материал описывает и неудачную попытку против Google Pixel 10: исследователи не смогли выполнить эксплуатацию в отведённое время. По изложенным правилам ZDI, после конкурсного показа поставщикам даётся 90 дней на выпуск обновлений до публичного раскрытия. Сами результаты не сообщают о готовности каждого исправления.
Что это значит
От показа до обновления есть отдельный этап
В результатах Pwn2Own Ireland число уязвимостей относится к конкурсному исследованию, а не к числу устройств, уже взломанных у пользователей. Демонстрация показывает проблему, после чего поставщику ещё нужно подготовить и выпустить исправление. Девяностодневное окно раскрытия описывает этот процесс, но не подтверждает его завершение. Поэтому итоговую сумму наград нельзя читать как меру реального ущерба или масштаб атак за пределами конкурса.